Admin Intelligence
Ihre Linux Server
Administratoren

Persönlich – kompetent – schnell

Linux Server Administration Cloud & Virtualisierung Monitoring & Backup Kosteneffizienz & Transparenz Open Source Lösungen IT-Security
DACH-Region Hosting in Deutschland
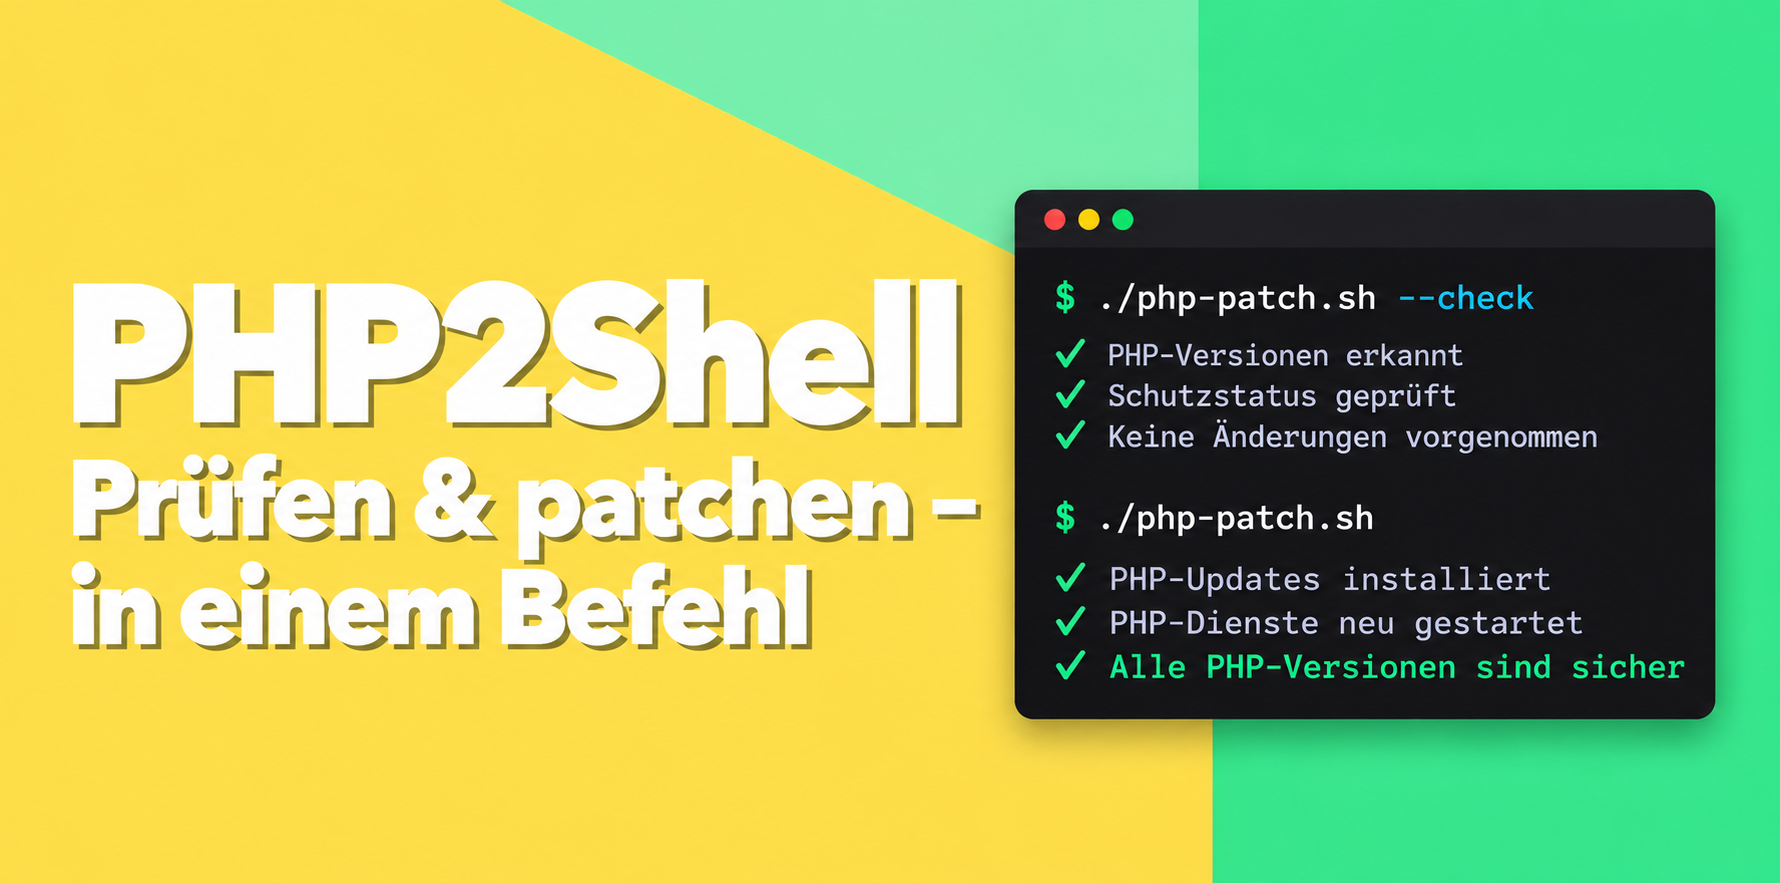
PHP2Shell Prüfen und Patchen in einem Befehl

PHP2Shell: Wie die PHP-Lücke ausgenutzt wurde – und wie Sie automatisiert patchen

Am 21. Oktober 2026 hat das PHP-Projekt Notfall-Updates für zwei kritische Lücken veröffentlicht, zusammen bekannt als PHP2Shell: CVE-2026-109618 und CVE-2026-109619, beide CVSS 9,2. Angreifer brauchen weder Login noch eine Schwachstelle in Ihrer Anwendung – die Lücke steckt in PHP selbst. In unserem ersten Beitrag ging es um sichere Versionen und Sofortmaßnahmen; hier geht es um die tatsächliche Ausnutzung und ein Skript, das alle PHP-Versionen eines Servers automatisch prüft und patcht. …
Weiterlesen …

Webserver gehackt – Teil 1: Wie man erkennt, dass der Webserver gehackt wurde

Die meisten Unternehmen und Organisationen setzen heute auf eine digitale Präsenz, um ihre Dienstleistungen und Produkte im Internet zu präsentieren. Ein wichtiger Bestandteil dieser Präsenz ist ein Webserver, auf dem die Website, der Onlineshop oder andere webbasierte Anwendungen gehostet werden. Leider sind Webserver ein beliebtes Ziel für Hackerangriffe. In diesem Beitrag werden wir uns mit der Frage beschäftigen, wie man erkennt, dass der Webserver gehackt wurde. Wenn ein Webserver gehackt …

Weiterlesen …

Sicherheitslücke in Linux erlaubt root-Rechte

Im Blog des IT-Sicherheitsunternehmens Qualys wurde auf eine Sicherheitslücke im Programm sudo hingewiesen, die voraussichtlich in jedem Linux-System zu finden ist. Dazu wird ein Speicher-Overflow der Programmiersprache C ausgenutzt. Der Code befindet sich seit 2011 in dem Programm sudo. Durch diese Lücke ist es möglich, als unprivilegierter Benutzer an root-Rechte zu gelangen. Gelistet ist die Lücke unter der CVE-Nummer: CVE-2021-3156 Dabei ist es auch irrelevant, ob der Benutzer in der …

Weiterlesen …