Outlook lädt nicht? Probieren Sie Mailcow!
Outlook und Teams sind seit Donnerstag gestört. Warum die Abhängigkeit von Microsoft das eigentliche Problem ist und wie Sie mit Mailcow und Nextcloud Talk unabhängig werden.
Ihre Linux-Server ADMINISTRATOREN
Outlook und Teams sind seit Donnerstag gestört. Warum die Abhängigkeit von Microsoft das eigentliche Problem ist und wie Sie mit Mailcow und Nextcloud Talk unabhängig werden.
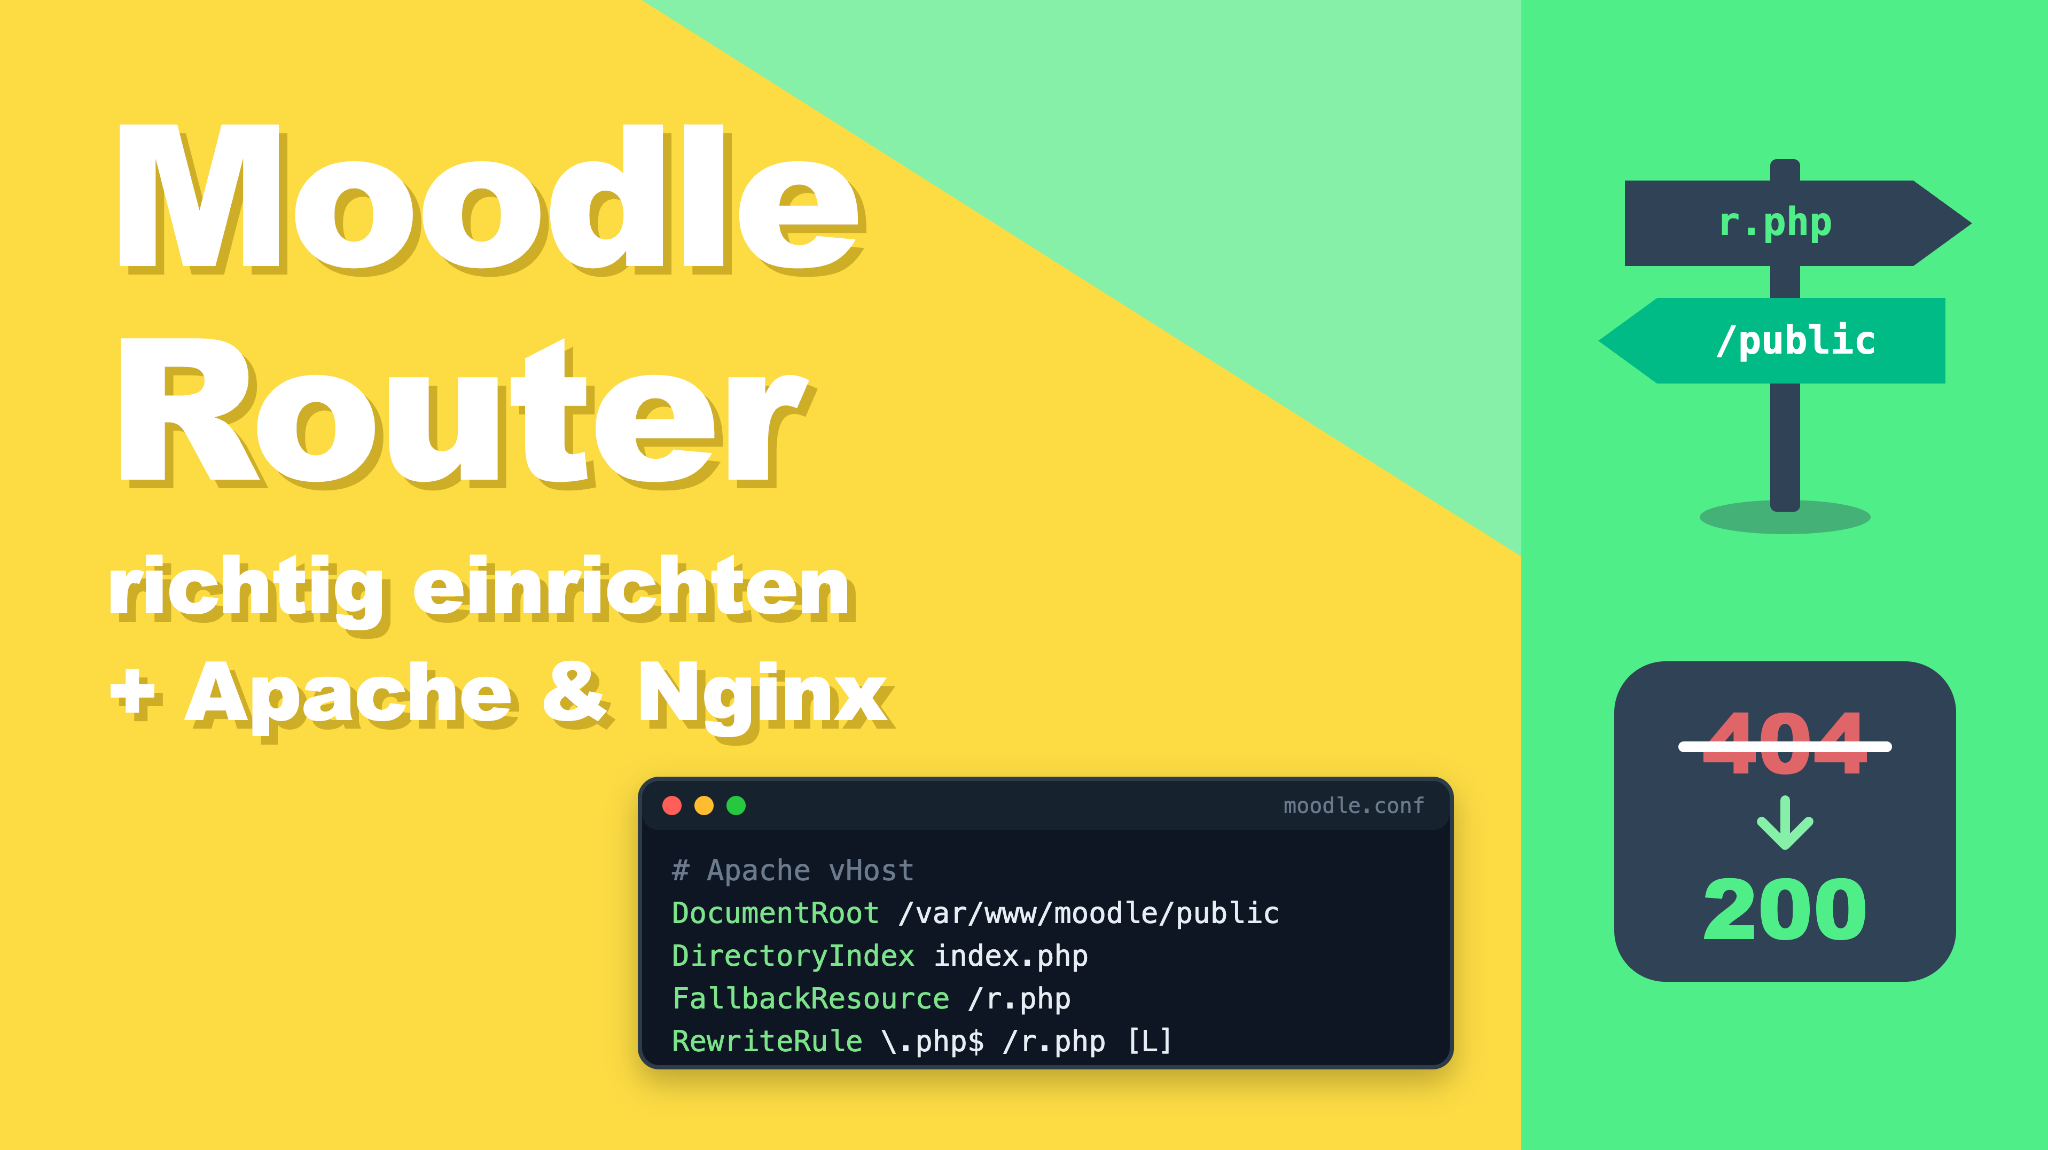
Das Upgrade auf Moodle 5.x ist durchgelaufen, der Login funktioniert, die Startseite lädt. Dann klickt die erste Trainerin auf „Meine Kurse“ und bekommt einen 404-Fehler. Oder Moodle meldet nach dem Update, dass Composer-Abhängigkeiten fehlen. Beides hat dieselbe Ursache: Seit Moodle 5.x hängt deutlich mehr an der Webserver-Konfiguration als früher. Der Moodle Router (r.php) übernimmt nach und nach das Ausliefern von Seiten, der DocumentRoot zieht nach /public um, und externe Bibliotheken …
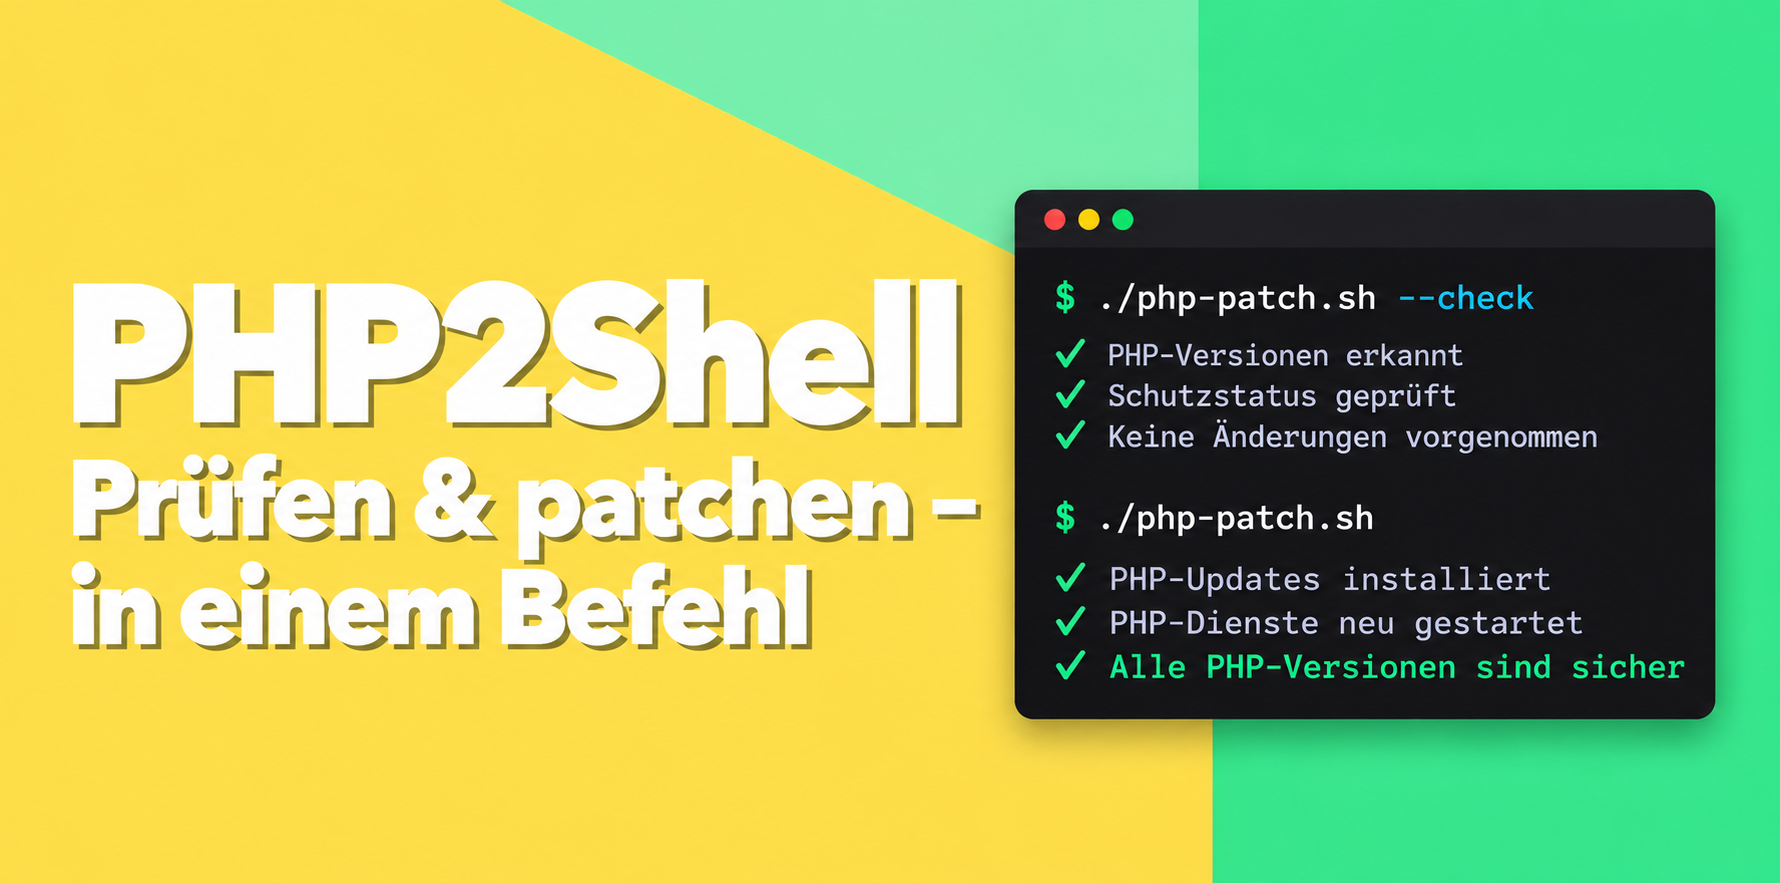
Am 21. Oktober 2026 hat das PHP-Projekt Notfall-Updates für zwei kritische Lücken veröffentlicht, zusammen bekannt als PHP2Shell: CVE-2026-109618 und CVE-2026-109619, beide CVSS 9,2. Angreifer brauchen weder Login noch eine Schwachstelle in Ihrer Anwendung – die Lücke steckt in PHP selbst. In unserem ersten Beitrag ging es um sichere Versionen und Sofortmaßnahmen; hier geht es um die tatsächliche Ausnutzung und ein Skript, das alle PHP-Versionen eines Servers automatisch prüft und patcht. …
Am 21. Oktober 2026 hat das PHP-Projekt Updates für zwei kritische Sicherheitslücken veröffentlicht: CVE-2026-109618 und CVE-2026-109619. PHP läuft hinter einem Großteil aller Websites weltweit, von WordPress über Shopware bis zu Laravel-Anwendungen. Entsprechend groß ist die Zahl der betroffenen Server. Welche Versionen sind sicher? Die Lücken sind in diesen Versionen geschlossen: Für PHP 8.1 und ältere Versionen gibt es vom PHP-Projekt keine Updates mehr. Wenn Sie noch eine dieser Versionen einsetzen, …
Eine WordPress-Website ist das digitale Schaufenster eines Unternehmens – und leider auch ein beliebtes Ziel für Angreifer. Die gute Nachricht: Für eine solide WordPress Sicherheit braucht man weder ein Informatikstudium noch ein riesiges Budget. Die meisten erfolgreichen Angriffe nutzen bekannte, vermeidbare Schwachstellen aus. Dieser Beitrag zeigt zehn Maßnahmen, mit denen man WordPress sofort sicherer macht – verständlich erklärt und ohne Fachchinesisch. Warum werden WordPress-Seiten so oft angegriffen? WordPress ist das …

Ein schlankes, aber durchgängig umgesetztes Informationssicherheits‑Managementsystem (ISMS) mit BookStack ist eine der wichtigsten Voraussetzungen, um Audits nach ISO 27001 oder vergleichbaren Standards erfolgreich zu bestehen. BookStack wird als moderne, selbst gehostete Wissensmanagementplattform genutzt, um eine vollständige ISMS‑Dokumentation samt Prozessen, Richtlinien und Nachweisen mit genau der dafür passenden Struktur und Flexibilität abzubilden. Warum BookStack sich als ISMS eignet BookStack ist ein webbasiertes, quelloffenes Dokumentationssystem, das Inhalte in Regalen, Büchern, Kapiteln und Seiten …
Server, die direkt aus dem Internet erreichbar sind, werden früher oder später mit Portscans, Brute-Force-Versuchen und automatisierten Angriffen konfrontiert. Eine klassische Firewall ist dabei nur die erste Verteidigungslinie: Sie kann Ports freigeben oder sperren, erkennt aber nicht automatisch jedes verdächtige Verhalten auf Anwendungsebene. Genau hier setzt CrowdSec an. Die Open-Source-Lösung analysiert Logdaten, erkennt typische Angriffsmuster und erzeugt daraus Entscheidungen. Mit einer passenden Remediation Component, früher meist „Bouncer“ genannt, können diese …
Serie: Mailcow Dockerized + authentikTeil 2 von 2In diesem Teil erstellen wir den OpenID-Connect-Provider in authentik, richten die Anwendung ein und konfigurieren anschließend Mailcow für die Anmeldung über Generic OIDC. Rückblick Im ersten Teil haben wir bereits: Jetzt verbinden wir beide Systeme miteinander. Architektur der OIDC-Anbindung Die Kommunikation zwischen Mailcow und authentik läuft über den OpenID-Connect-Standard. Schritt 4 – OIDC Provider erstellen Melde dich in authentik als Administrator an. Navigiere …
Serie: Mailcow Dockerized + authentikTeil 1 von 2In diesem ersten Teil richten wir authentik so ein, dass Mailcow später als OpenID-Connect-Anwendung (OIDC) angebunden werden kann. Einleitung Wer mehrere Self-Hosted-Dienste betreibt, kennt das Problem: Jeder Dienst besitzt seine eigene Benutzerverwaltung, eigene Passwörter und eigene Sicherheitsrichtlinien. Mit authentik lässt sich dieses Problem elegant lösen. Als zentrale Identity- und Access-Management-Lösung übernimmt authentik die Authentifizierung für nahezu alle bekannten Self-Hosted-Anwendungen. Benutzer melden sich nur …

Wer Proxmox VE produktiv betreibt, sollte nicht nur die VMs, sondern auch die Backup-Konfiguration selbst überwachen. Genau dafür eignet sich das Script pve_backup_config als Local Check in Checkmk, weil es die Backup-Einstellungen auf einem PVE-Host sichtbar macht und so Konfigurationsfehler frühzeitig auffallen können. Warum die Backup-Konfiguration wichtig ist Ein funktionierender Backup-Job ist nur dann wirklich hilfreich, wenn die zugrunde liegende Konfiguration sauber bleibt. Dazu gehören unter anderem Zielpfad, Zeitplan, Aufbewahrung …