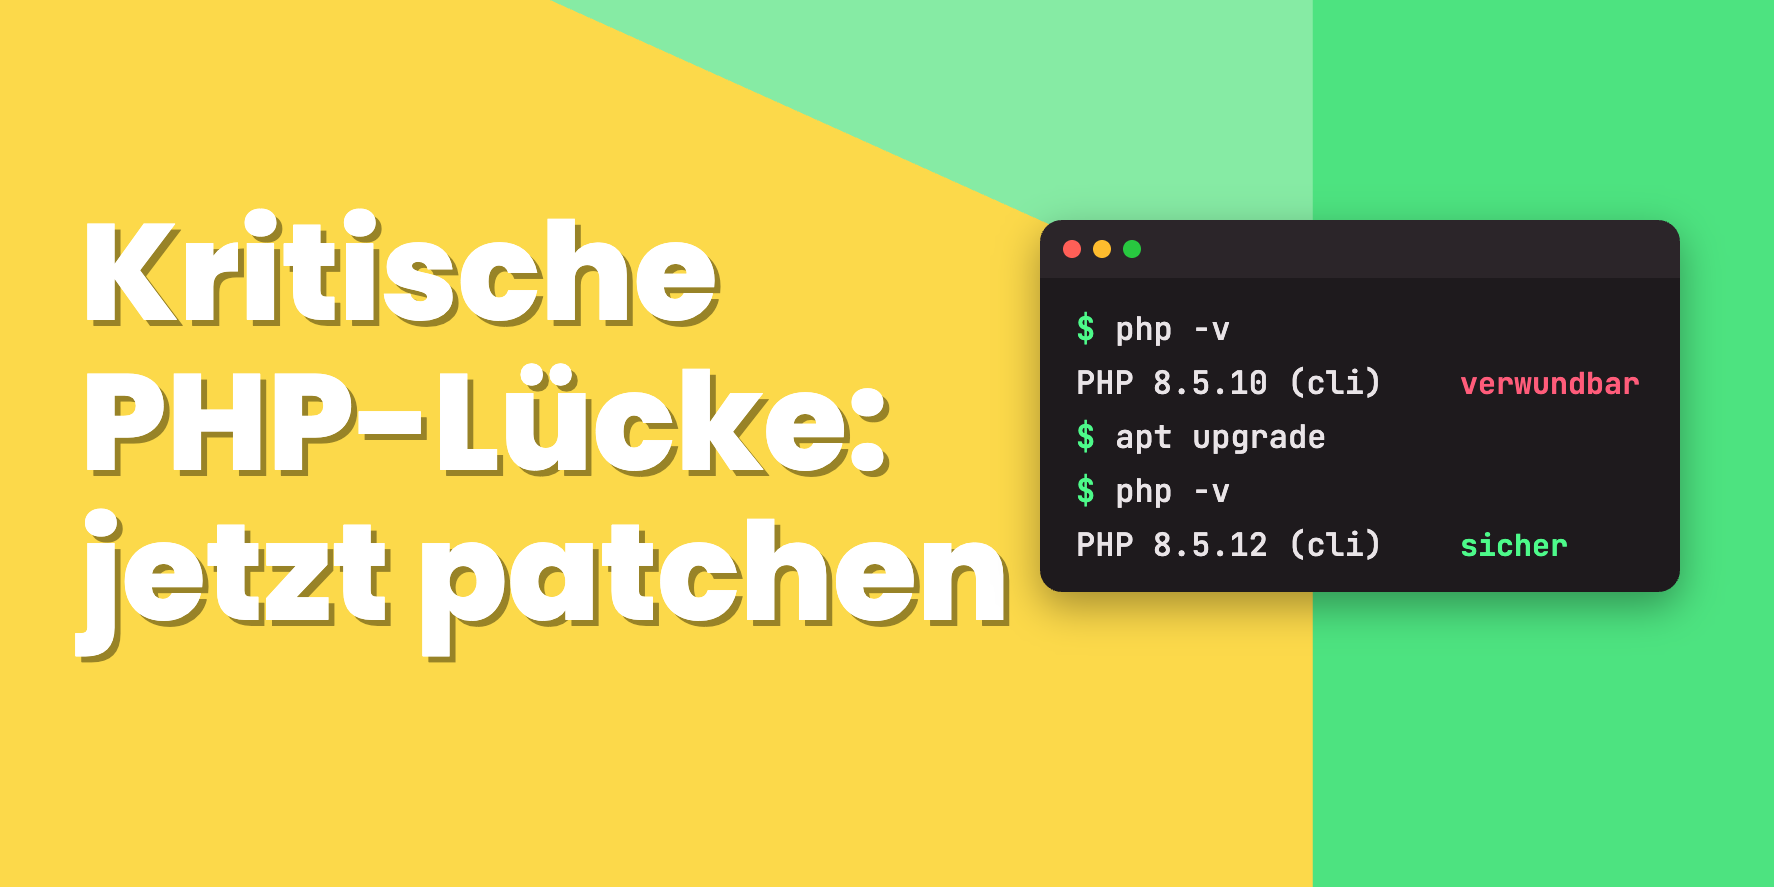
Am 21. Oktober 2026 hat das PHP-Projekt Updates für zwei kritische Sicherheitslücken veröffentlicht: CVE-2026-109618 und CVE-2026-109619. PHP läuft hinter einem Großteil aller Websites weltweit, von WordPress über Shopware bis zu Laravel-Anwendungen. Entsprechend groß ist die Zahl der betroffenen Server.
Welche Versionen sind sicher?
Die Lücken sind in diesen Versionen geschlossen:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Für PHP 8.1 und ältere Versionen gibt es vom PHP-Projekt keine Updates mehr. Wenn Sie noch eine dieser Versionen einsetzen, sollten Sie jetzt auf eine unterstützte Version umsteigen.
Vorsicht bei Distributionspaketen
Ubuntu und Debian liefern die Korrekturen als eigene Sicherheitsupdates aus (Ubuntu: USN-8948-1, Debian: DSA-6574-1). Dabei bleibt die angezeigte PHP-Version oft gleich. php -v meldet auf Ubuntu 24.04 zum Beispiel weiterhin 8.3.6, obwohl das Paket abgesichert ist. Entscheidend ist hier die Paketversion:
dpkg -l 'php*-common'Auf Ubuntu 24.04 ist 8.3.6-0ubuntu0.24.04.13 oder neuer abgesichert.
Vorsicht bei Docker
Läuft Ihre Website in einem Container, bringt das Server-Update allein nichts: PHP steckt im Image. Prüfen Sie die Version direkt im Container:
docker exec <container> php -vNicht jedes Image wird gleich schnell neu gebaut. Bei unseren eigenen Systemen hatte das offizielle WordPress-Image auf Docker Hub die abgesicherte Version bereits am Morgen nach der Veröffentlichung, ein alternatives Image noch nicht. Ein docker pull allein reicht also nicht. Erst die PHP-Version im neuen Image bestätigt das Update.
Was wir für unsere Kunden getan haben
Wir haben alle von uns betreuten Server geprüft und aktualisiert. Einige Websites haben wir vorsorglich vom Netz genommen und erst nach dem Update wieder freigeschaltet. Als Kunde müssen Sie nichts tun.
Die nächste Lücke kommt bestimmt
Sicherheitslücken wie diese sind keine Ausnahme. Entscheidend ist, wie schnell sie auf Ihren Systemen geschlossen werden. Wer Updates selbst im Blick behalten muss, erfährt oft erst Tage später davon, und genau in dieser Zeit wird angegriffen.
Mit einem Wartungsvertrag übernehmen wir das für Sie:
- Managed Webhosting: Ihre Website auf Servern in Deutschland, inklusive Wartung, Sicherheitsupdates und Support.
- WordPress Wartung & Support: Updates für WordPress, Themes, Plugins und PHP, mit Monitoring und Hilfe, wenn etwas klemmt.
- Hetzner Systemadministration: Wir betreuen Ihre Server bei Hetzner, von Updates über Backups bis zur Überwachung.
- Checkmk Monitoring: Wir bemerken Ausfälle und veraltete Pakete, bevor Ihre Besucher es tun.
- OpenVAS Schwachstellenscan: Regelmäßige Scans zeigen, wo Ihre Systeme angreifbar sind.
Sie sind betroffen und brauchen Unterstützung?
Wenn Sie nicht sicher sind, ob Ihr Server abgesichert ist, schreiben Sie uns über das Kontaktformular. Wir prüfen Ihre Systeme, bringen sie auf den aktuellen Stand und beraten Sie gern zu einem passenden Wartungsvertrag.

Projektleiter Entwicklung, Lead Dev